- Desenvolvimento de Software
Segundo o Veracode 2025 GenAI Code Security Report, modelos de IA introduzem vulnerabilidades classificadas no OWASP Top 10 em 45% dos casos testados. O número não é motivo para abandonar a IA no desenvolvimento — é a evidência de que o ganho de produtividade só se sustenta quando há um processo de governança ao seu redor.
Entre equipes de engenharia de software, o debate deixou de ser se a IA participa do desenvolvimento e passou a ser como integrá-la sem renunciar ao controle. Enquanto squads ganham velocidade com copilotos e agentes de desenvolvimento, Arquitetos e Especialistas em Segurança assumem um papel cada vez mais ativo na aprovação dessas iniciativas — a preocupação não está na ferramenta em si, mas na governança do processo que a envolve.
Essa mudança amplia a superfície de ataque. O Secure Coding with AI Cheat Sheet, da OWASP, descreve agentes de codificação que executam comandos, instalam pacotes, editam arquivos, rodam testes, acessam a rede, conectam-se a ferramentas externas via MCP e até enviam branches de forma autônoma, atravessando, sozinhos, limites de confiança que antes exigiam uma pessoa em cada etapa — e qualquer conteúdo que leem pode esconder um prompt injection.
Neste artigo, mostramos o que muda na segurança quando a IA participa do SDLC, os controles que separam a adoção responsável do risco não gerenciado e como o ProductDock, plataforma de desenvolvimento agêntico da SoftDesign, resolve essa equação na prática — com governança embutida no fluxo, e não como uma camada adicionada depois.
Segurança no desenvolvimento de software com IA é a aplicação de controles técnicos, arquiteturais e de governança ao longo de todo o ciclo em que modelos e agentes especificam, escrevem, testam ou modificam software.
A distinção central é simples de enunciar e difícil de ignorar: a IA precisa ser tratada como um participante não confiável do SDLC. Não porque seja má, mas porque opera em velocidade e escala que nenhum processo manual acompanha sem reforço.
Tratar a IA como não confiável (Zero Trust) não significa impedir que ela escreva código. Significa aplicar o princípio do menor privilégio, validar suas saídas com evidências — não apenas com a afirmação de que “funciona” — e manter a responsabilidade humana explícita sobre toda decisão crítica.
Para quem decide investir em IA no desenvolvimento, o payoff ou recompensa é direto: essa distinção é o que separa uma iniciativa que acelera entregas com previsibilidade de outra que acumula risco silencioso até chegar à produção.
É importante manter uma visão equilibrada: código gerado por IA não é, por definição, mais inseguro do que código escrito por uma pessoa. O risco cresce porque as condições ao redor desse código mudaram.
Agentes de desenvolvimento produzem mudanças muito mais rapidamente do que equipes humanas, em maior volume, e podem sugerir ou instalar dependências automaticamente, inclusive pacotes inventados pela IA e registrados por atacantes (o slopsquatting), muitas vezes sem tempo equivalente para revisão manual.
O resultado é um descompasso entre a velocidade de geração e a capacidade de validação. O risco não está apenas no código gerado pela IA, mas também na velocidade com que ele pode ser introduzido em uma aplicação.
É esse descompasso, mais do que a tecnologia em si, que precisa ser controlado por meio de processos, arquitetura e automação.
Por isso, arquitetura e segurança deixaram de ser consultadas apenas no fim do processo e passaram a ser stakeholders críticos desde a aprovação de qualquer iniciativa de desenvolvimento com IA.
Essas perguntas são legítimas, e são justamente elas que precisam ser endereçadas antes da adoção em escala.
Essa mudança de perspectiva é talvez a mais importante deste artigo. A pergunta que a arquitetura e a segurança deveriam fazer não é se a IA é segura o suficiente para ser usada no desenvolvimento de software.
Isoladamente, essa pergunta não tem resposta útil, pois depende inteiramente de como a IA é usada. A pergunta certa é outra: como o processo em torno da IA é governado?
Um modelo de linguagem não decide sozinho o que entra em produção. Ele opera dentro de limites definidos por quem desenha o processo: os guardrails (quais permissões o agente recebe, quais ferramentas pode acionar) e os quality gates (quais saídas precisam de validação humana e quais evidências são exigidas antes de um merge).
Quando esses controles existem, a IA se torna um acelerador em um processo seguro. Quando não existem, todo ganho de produtividade vem acompanhado de um risco proporcional, porque não há evidência nem responsável definido por aquela decisão.
O mecanismo é semelhante ao de uma obra de construção civil bem gerida.
Ninguém começa a erguer paredes sem um projeto aprovado pelo Engenheiro responsável; a cada etapa, um inspetor confere se a obra segue a planta e as normas técnicas antes de liberar a próxima fase; e nenhuma edificação recebe o habite-se sem a assinatura de um responsável técnico.
Em um SDLC governado para IA, a especificação valida o que será feito, inspeções automatizadas verificam, a cada etapa, se a implementação segue o que foi aprovado, e um especialista assina — literalmente aprova — antes de qualquer avanço crítico.
Na prática, isso parte de requisitos não funcionais de segurança, resiliência e disponibilidade que deixam de existir apenas como texto em um documento de referência e passam a orientar verificações concretas a cada mudança relevante, não apenas uma vez, na criação do projeto.
Um exemplo simplificado de como essa regra é registrada:
Regra não funcional — Resiliência de integrações externas
Toda chamada a um serviço externo deve definir timeout explícito e ter um mecanismo de contingência documentado.
Mudanças que não atendam a esta regra são sinalizadas antes do merge, com a evidência necessária para avaliação de um especialista.
O ponto não é o formato do arquivo, mas sim o princípio: a regra existe antes do código, é verificada automaticamente a cada mudança e gera evidência para que uma pessoa decida, em vez de depender da memória ou da disciplina manual de cada desenvolvedor.
Para CTOs e diretores, a vantagem é concreta: esse modelo transforma uma política de segurança que viveria em um documento PDF, lido uma vez e esquecido, em policy as code: uma verificação repetível, acionada a cada mudança, sem depender de boa vontade.
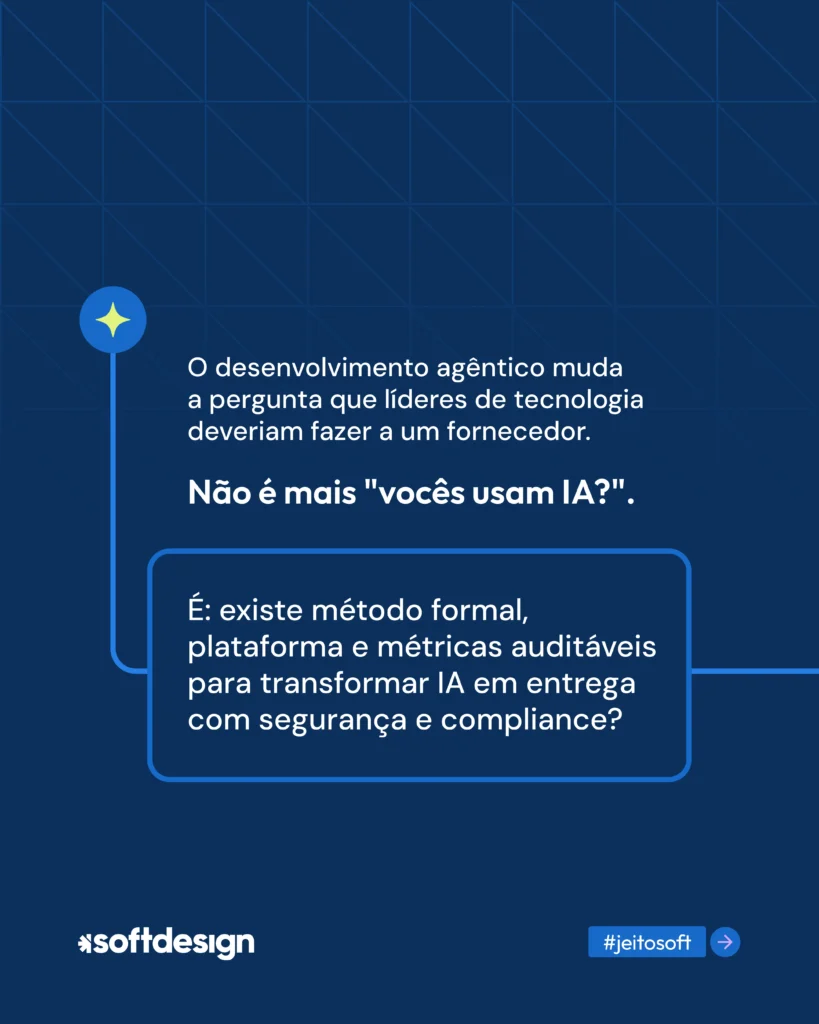
Juntos, esses ganhos respondem à pergunta que todo CTO eventualmente faz: como aproveitar a velocidade da IA sem transferir o risco para a produção?
É exatamente essa pergunta que orienta a forma como o ProductDock, da SoftDesign, foi concebido — como mostraremos adiante.
Nem toda forma de usar IA no desenvolvimento entrega o mesmo nível de governança. A tabela a seguir compara os três caminhos mais comuns pelos quais uma equipe chega à IA no SDLC.
| Eixo de decisão | Processo manual tradicional | Copiloto de código avulso | Plataforma agêntica governada (ProductDock) |
| Quem valida a mudança antes do merge | Revisor humano, sem evidência automatizada padronizada | Revisor humano, na mesma condição — o copiloto não gera evidência própria | Revisor humano apoiado por evidências automatizadas geradas a cada etapa |
| Rastreabilidade das decisões | Depende da disciplina manual de commits e PRs | Mesma limitação do processo manual | Nativa: especificação, evidências e aprovações registradas por etapa |
| Velocidade ponta a ponta | Limitada pela capacidade da equipe | Mais rápida na escrita de código, não no ciclo completo | Mais rápida do início ao deploy, com evidência no mesmo ritmo |
| Risco de fornecedor/ lock-in | Nenhum, mas sem os ganhos de produtividade | Baixo, porém sem garantia de portabilidade do processo de governança | Mitigado: especificações e regras continuam sendo ativos do cliente, não da ferramenta |
| Quando escolher | Times pequenos, baixa escala de mudança | Ganho pontual de produtividade individual, sem exigência de governança formal | Organizações que escalam desenvolvimento com IA e precisam responder por arquitetura, segurança e evidência |
A linha de decisão é clara: quanto maior a escala e a criticidade do que está sendo construído, menos sentido faz depender só de um copiloto avulso, e mais valor tem um processo que gera evidência desde a especificação até o deploy.
Vale uma visão equilibrada. Para protótipos descartáveis (território do vibe coding), provas de conceito de curta duração ou times muito pequenos operando em baixa criticidade, o investimento inicial em especificações e regras de arquitetura pode superar o benefício imediato.
E nenhuma plataforma substitui a maturidade em segurança corporativa. A gestão de identidade, de segredos e de segmentação de rede continua sendo responsabilidade da organização.
É justamente para identificar em que ponto essa equação já compensa — e por onde começar com o menor risco — que existe a avaliação de maturidade da SoftDesign. Na maioria dos casos de desenvolvimento contínuo em escala, a resposta aparece rapidamente.
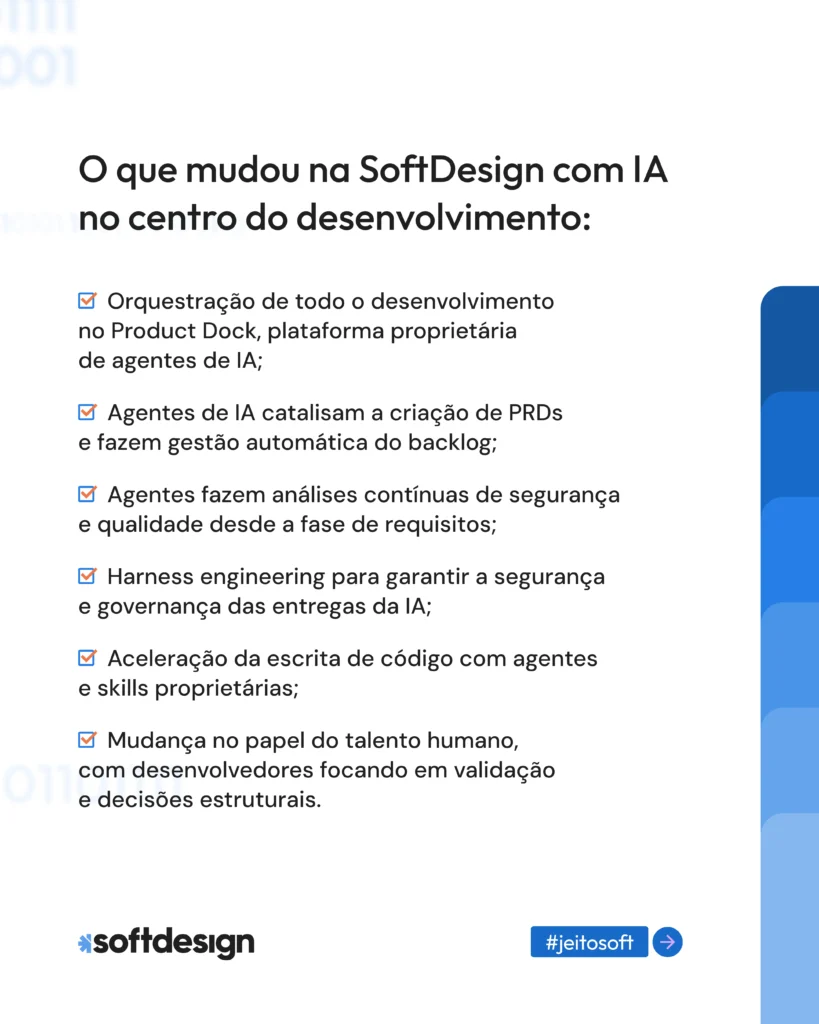
É para resolver essa equação que a SoftDesign desenvolveu o ProductDock, uma plataforma de desenvolvimento agêntico construída para aplicar segurança e governança em cada etapa do SDLC, e não apenas na revisão final do código.
Disponibilizar um copiloto de código para as equipes não resolve, por si só, questões como padrões arquiteturais, critérios de segurança, evidências de qualidade ou rastreabilidade das decisões tomadas por um agente.
Um copiloto acelera a escrita de código; não garante que esse código nasça de um requisito validado, siga um padrão arquitetural ou passe por critérios de segurança antes de avançar.
O ProductDock parte de outra premissa, a de secure by design: segurança e governança precisam estar embutidas no fluxo de trabalho, não adicionadas depois.
O ProductDock não começa gerando código — começa gerando entendimento. A plataforma segue uma abordagem de Spec-Driven Development, em que toda iniciativa parte da elaboração assistida de PRDs a partir do contexto de negócio e do contexto técnico fornecidos pela equipe.
Esses documentos passam por um ciclo de refinamento — assistido por IA, mas sempre aprovado por Product Managers, Arquitetos ou Especialistas de domínio — antes que qualquer agente escreva uma linha de código.
Os requisitos de segurança, resiliência e disponibilidade de cada projeto não ficam apenas em uma política à parte: eles alimentam verificações automatizadas que acompanham todo o desenvolvimento, complementadas por skills proprietárias que avaliam continuamente a maturidade da qualidade do backend, do frontend, da observabilidade e da segurança da aplicação.
Juntas, elas geram as evidências que sustentam a avaliação de Arquitetos e Especialistas em Segurança ao longo do ciclo, sem depender da memória ou da disciplina manual de cada desenvolvedor.
Com a especificação aprovada, os agentes do ProductDock assumem as atividades repetitivas: geração de documentação técnica, organização de backlog, implementação do código a partir da especificação e geração automática de testes para cada mudança.
O papel do especialista não desaparece — ele se desloca.
Em vez de escreverem manualmente cada linha, Arquitetos, Desenvolvedores Seniores e Especialistas em Segurança concentram seu tempo em validar: observam as evidências geradas pelas skills, confirmam que a implementação corresponde à especificação aprovada e decidem o que avança.
No ProductDock, a segurança deixa de ser uma etapa ao final do processo e passa a ser verificada ao longo de todo o fluxo, com critérios definidos como quality gates.
Um requisito mal definido é identificado no refinamento, não depois de o código estar pronto; uma implementação fora do padrão arquitetural é sinalizada durante a própria execução.
Essa abordagem shift-left reduz a dependência de uma única revisão manual ao final do processo — historicamente, o ponto mais frágil à medida que o volume de mudanças cresce.
Os mesmos critérios de qualidade e segurança definidos durante o desenvolvimento são reforçados na esteira de CI/CD, antes da integração do código em releases e do deploy: validação de dependências, análise da qualidade do código, SAST e DAST.
Essa dupla camada de verificação, a chamada defesa em profundidade, amplia a confiança na entrega, mas a decisão final continua dependendo da validação técnica dos especialistas. Nenhuma mudança avança para produção sem aprovação humana explícita.
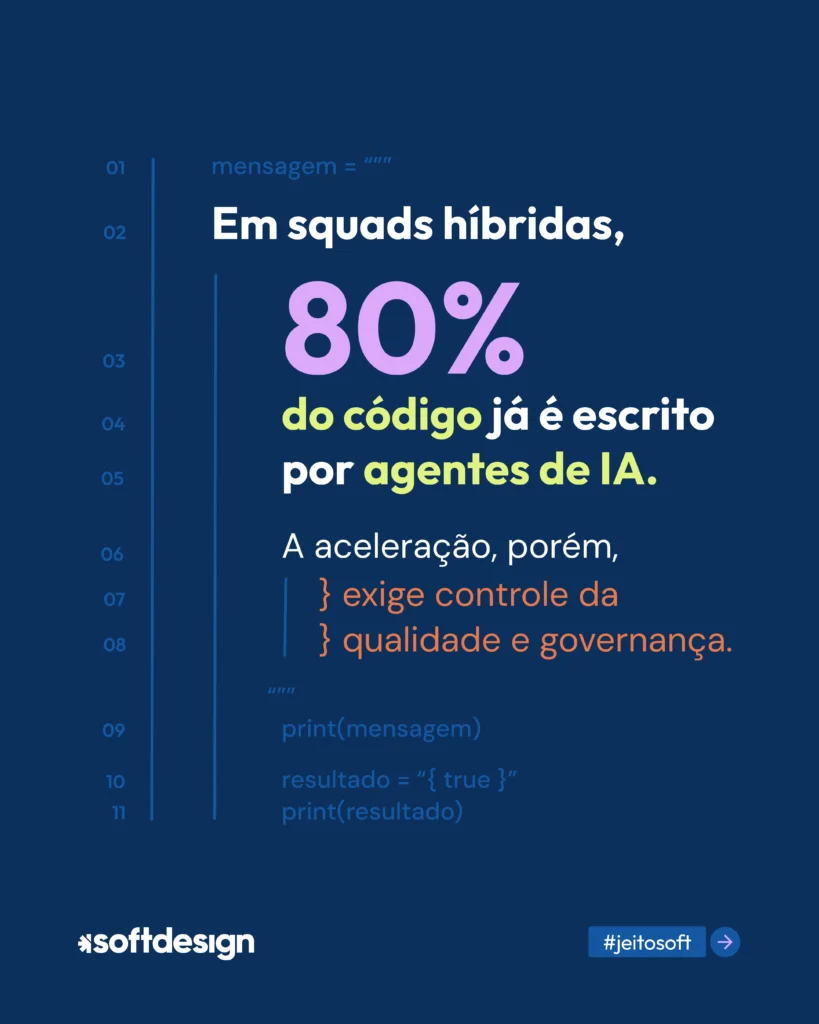
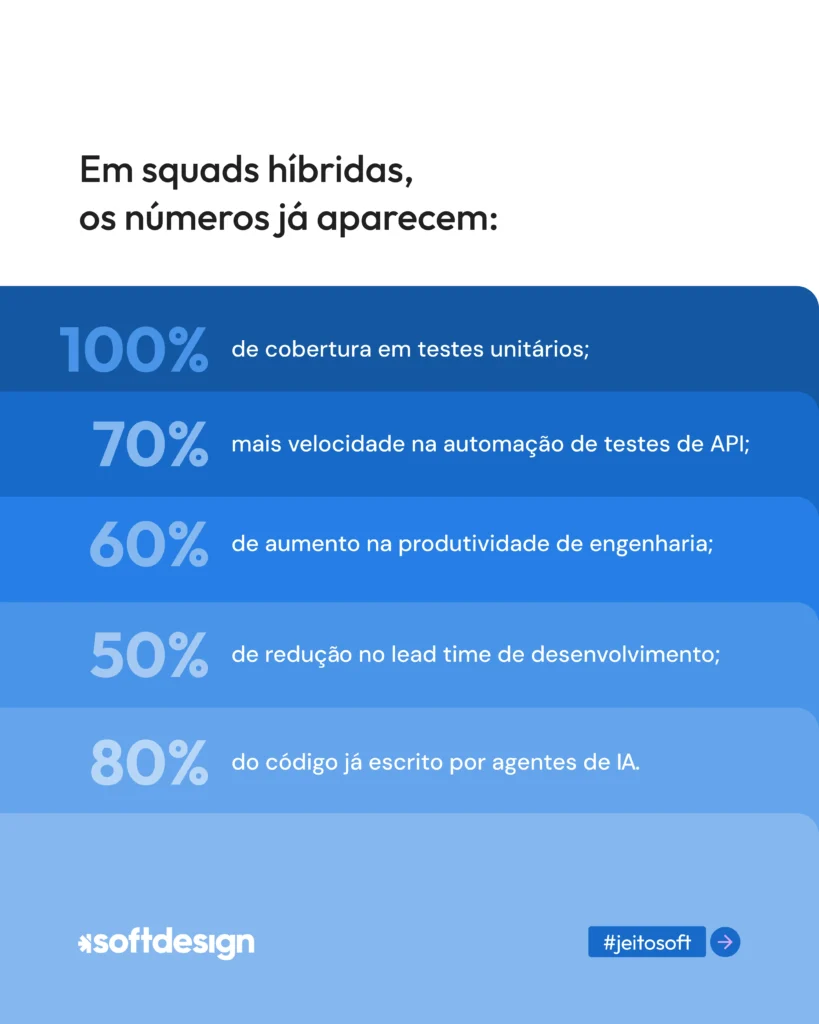
Esses cinco elementos já produzem resultados mensuráveis em squads híbridas operando com o ProductDock:
Esses números traduzem, de forma concreta, o que este artigo defende desde o início: velocidade e governança não são objetivos concorrentes quando o processo é desenhado para entregar ambos.
Mas, afinal, como confiar em código gerado por IA? Código gerado por um agente nunca vai direto para produção no ProductDock. Existe processo, existe revisão, existe validação técnica, e existe uma camada de automação que verifica segurança, resiliência e disponibilidade em cada etapa, da especificação ao deploy.
Mas um agente não pode cometer erros em escala? Pode, assim como uma equipe humana também comete. A diferença é que cada erro tem um ponto de captura definido: um requisito mal interpretado é corrigido no refinamento; uma implementação fora do padrão é identificada pela automação durante a execução; uma vulnerabilidade é capturada na esteira de CI/CD; e qualquer mudança que reste duvidosa depende de aprovação explícita antes de avançar (Human-in-the-Loop).
Isso não elimina o ganho de produtividade? Não. O processo não substitui a automação; ele a direciona. Os agentes continuam executando tarefas repetitivas em velocidade; o que muda é que cada etapa gera evidências que os especialistas usam para validar, em vez de revisar tudo manualmente do zero.
O caminho mais seguro não é uma adoção ampla de uma vez. É um piloto de baixo risco, em um projeto novo ou de modernização de sistemas, que mede evidências reais de velocidade e governança antes de expandir.
É exatamente esse diagnóstico inicial que a SoftDesign conduz com cada cliente: avaliar a maturidade atual, desenhar as regras de arquitetura e segurança do piloto e acompanhar os primeiros ciclos lado a lado com o time.
Quanto mais IA há no processo de desenvolvimento, mais importante se torna a definição de padrões, critérios e mecanismos de controle. O papel de Arquitetos e Especialistas em Segurança não diminui com a adoção de agentes; ele se transforma — de execução para governança.
Em vez de revisar cada linha, eles passam a desenhar os limites dentro dos quais os agentes operam e a garantir que cada saída relevante gerada pela IA seja avaliada por um especialista antes de avançar.
A IA no desenvolvimento de software é inevitável. Além disso, a produtividade que ela entrega já não é mais uma opção a ser debatida. Mas isso não torna a segurança menos essencial; torna a governança o fator crítico que separa a adoção responsável do risco não gerenciado.
Foi para resolver essa equação que a SoftDesign criou o ProductDock: uma plataforma que trata especificação, execução, validação e aprovação como etapas de um mesmo processo governado, com uma pessoa sempre no centro da decisão final.
O próximo passo do desenvolvimento de software não é escolher entre velocidade e controle. É construir um processo que entregue os dois ao mesmo tempo.
Fale com os especialistas da SoftDesign e conheça o ProductDock!
Depende do processo ao redor dela. Código gerado por IA sem revisão, testes e aprovação humana carrega risco; dentro de um fluxo com especificação validada e evidências revisadas por especialistas, esse risco é controlado como qualquer outra mudança no SDLC. A segurança não vem da IA em si, mas do processo que a envolve.
Com evidências automatizadas na esteira de DevSecOps: testes unitários, validação de dependências, SAST, DAST e verificação de conformidade com a arquitetura definida. São essas evidências — não apenas um indicador de “passou” ou “falhou” — que um especialista usa para aprovar qualquer deploy.
Guardrails limitam o que o agente pode fazer, como as permissões que recebe e as ferramentas que pode acionar. Quality gates decidem o que pode avançar, a partir de evidências como testes e análises de segurança.
Não. Ele automatiza tarefas repetitivas, como documentação, backlog, implementação e testes, para que desenvolvedores, Arquitetos e Especialistas em Segurança concentrem seu tempo em decisões de maior valor: avaliar evidências, validar tecnicamente e governar o processo.
Um copiloto acelera a escrita de código, sem necessariamente gerar evidências sobre o que foi produzido. Uma plataforma de desenvolvimento agêntico como o ProductDock governa todo o ciclo, da especificação à produção, com padrões, evidências automatizadas e rastreabilidade de quem aprovou o quê.
O caminho recomendado é um piloto em um projeto ou squad específico, não uma adoção ampla de uma vez. Isso permite medir ganho real de produtividade e maturidade de governança antes de comprometer múltiplas equipes — e é esse diagnóstico inicial que a SoftDesign conduz com cada cliente.